Bullshit Bingo : Prix du mois de mai attribué à la Fonderie IdF

Il semble que les Hackerspaces soient à la mode en ce moment au vu des sollicitations que le /tmp/lab reçoit. A la mode surtout auprès des “institutions” en mal d’idées…

Nous allons donc attribuer régulièrement le prix “Bullshit Bingo” aux adeptes des innovations communautaires entrepreneuriales “data pitch hackers digitaux” situés dans les tiers lieux participatifs connectes #fun.

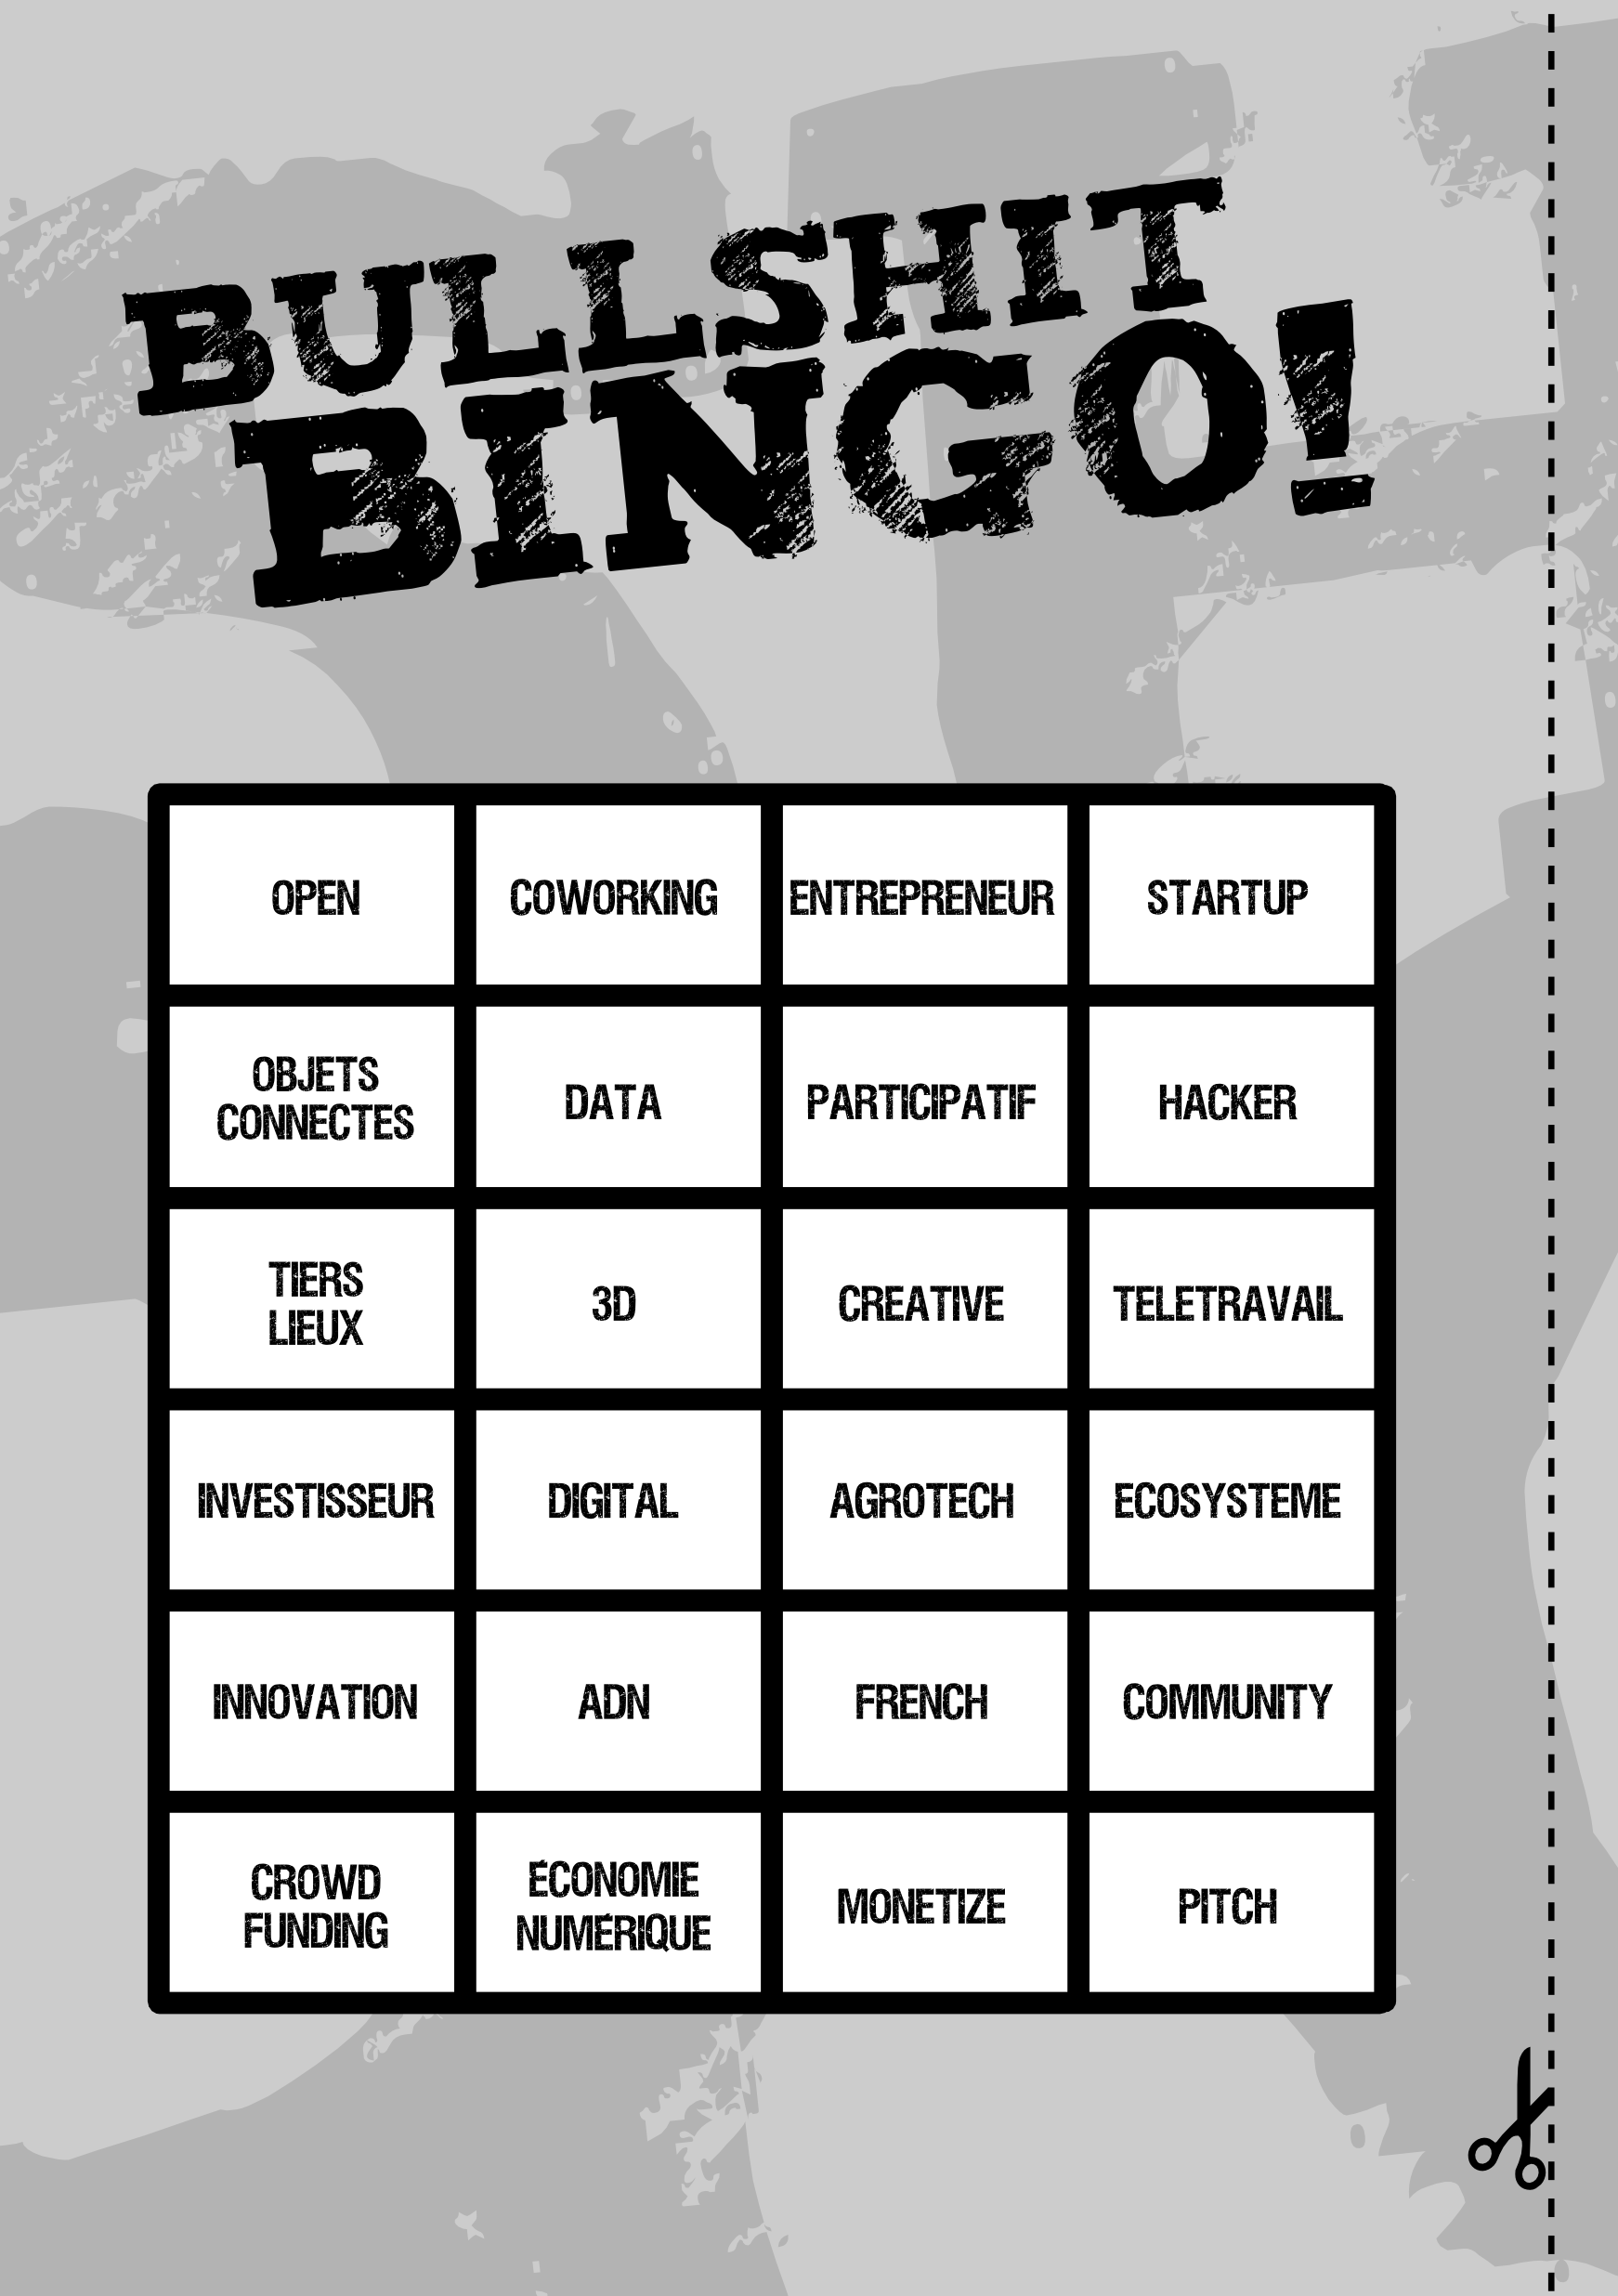
C’est quoi le Bullshit Bingo ?

bullshit-bingo

Pour ceux qui ne connaissent pas ce jeu, on le pratique par exemple dans les conférences technologiques. C’est un bingo classique sauf que les nombres sont remplacés par les mots à la mode du moment. Quand une ligne est remplie, un “Bullshit Bingo” bien bruyant doit retentir pour attester de la probable inanité du talk en cours.

Si ce n’est pas encore clair, vous pouvez visiter ce bon générateur de Bullshit Bingo dont les principes nous réjouissent et ne peuvent que nous donner des idées.

Le premier prix Bullshit Bingo a été attribué au mois de mai à La fonderie pour leur site web et leur recensement des initiatives régionales envoyé par mail :

Nous sommes en train de mettre à jour et de mieux qualifier nos informations concernant les espaces de bidouille, de fabrication, et de prototypage implantés en Ile-de-France, autant de lieux alternatifs de “production créative ».

Notre réponse qui vaut discours d’attribution :

Bonjour,

Merci pour cette proposition mais nous ne souhaitons pas vraiment
figurer dans votre annuaire cartographique.

Vous savez comment l’envahisseur anglais a réussi à dominer le
territoire des indiens d’Amérique ? Les indiens, pour aider le nouveau
venu, lui ont détaillé ce territoire qu’ils connaissaient intimement.
Et qu’ont fait les anglais de cette connaissance ? Il se sont empressés
de la mettre à profit pour écraser les autochtones.

Il se trouve qu’il existe déjà une excellente ressource en ligne pour ce
que nous faisons : hackerspaces.org. Elle ne vous a pas attendu et elle
fait son travail sans se soucier des frontières et du parisianisme.

Le /tmp/lab s’est toujours construit sur un regard critique sur la
technologie. Et comme vous le voyez, nous sommes loin d’épargner les
initiatives de votre type : vous incarnez une “innovation” d’État
creuse, centralisée, administrative, nourrie à la subvention, qui se
gave de hashtags.

À consulter votre site http://lafonderie-idf.fr/equipe/ on pourrait
penser que le seul mérite de vos dirigeants, c’est leur diplôme. Ce
label “Grandes Écoles et Universités de Prestige” n’est pas très opérant
dans nos domaines.

Diplômés comme vous êtes, vous goûtez sans doute l’analyse d’image et la
sémantique ? Que dire de celle de votre profil Twitter et de votre site
web :

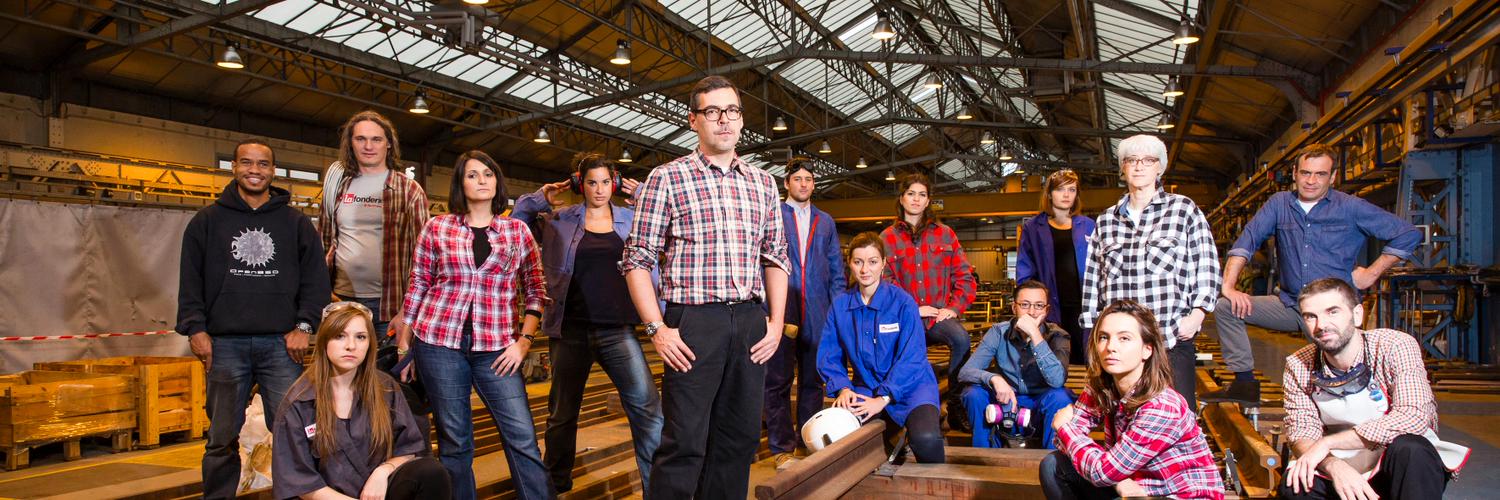
visu-la-fonderie
Que c’est une superbe récupération de l’imagerie populaire des ouvriers
par de gentils bobos en col blanc, bien propres sur eux ?

Parlons de politique, puisqu’on y est. Vous a-t-on par exemple entendu
sur l’actuel et scandaleux Projet de Loi Renseignement ? N’est-ce pas un
sujet essentiel aujourd’hui pour qui entend être un médiateur des
“innovateurs” ?

De fait, quelle liberté de parole avez-vous ? Aucune. Vous êtes
dépendants du politique, de cette main publique qui vous nourrit et
vous musèle.

On finirait bien en vous disant de faire vous même votre bullshit job
(tm) au sein de votre structure parasitique, mais avec tout le respect
dû à votre personne, ça pourrait sembler méchant.

Et sinon, vous pensez qu’on pourrait avoir une subvention pour 2016 ?

Bien à vous,
/tmp/lab

Félicitations, donc.

À titre complémentaire nous leur donnons un prix d’honneur. Si notre réponse est restée lettre morte, la Fonderie a tenu en revanche à en informer la Médiathèque de Choisy-le-Roi ([edit] Nous sommes actuellement hébergés gracieusement par la médiathèque en contrepartie d’actions en faveur du logiciel libre). Avec élégance et certainement pour célébrer leur joie ! 🙂

A bientôt pour une nouvelle édition du Bullshit Bingo !

A new Performance of the Orchestre Philharmonique du /tmp/lab

OPT

For this new iteration the ensemble used a lot of live coding platforms, already used and new ones.

  • puredata
  • ibniz
  • minuit
  • matlab
  • supercollider
  • snoffer
  • frequensea

Each player displayed its work space using a video projector, making the performance a great audio & video moment.

Some “non-kosher” instruments -namely a korg electribe and an maudio keyboard- infiltrated the team, but they were allowed to given techno fanatism is bad 🙂

Please find here a bad recording to enjoy:

Download :
ogg
mp3

One-Liner Bash-Based Continuous Integration (OLBABACI)

Continuous-IntegrationIt’s all about CI these days: Jenkins, Buildbot, numerous SaaS service embedding these fine FLOSS and hoping for a recurring credit card based subscription,… and for a reason. Continuous Integration allow for quicker feedback, shorter dev iterations, better communication.

The principle is simple: as soon as their is a change in code, configuration, datasets, automatically retest the whole application and send automated output (and diffs from previous runs, dashboard, etc..)

Yet, Jenkins or else CI solution, everything takes time to setup. Here with this same principle of CI but with simple bash-one liner, here on Mac:

brew install fswatch

fswatch my_dev_script.py | while read a; do echo “========= Executing $a at `date +%Y%m%d-%H%M`”; $a; echo “========= Done $a”; done

Simple and Stupid right? As soon as the file is changed, fswatch (or inotifywait on Linux) will let the loop run and a new run of your code will happen. Soon enough, you’ll see that every development, no matter how small should always gets its CI.

Then you can go a bit further as when you code, you don’t necessarily always look at your terminal where CI is running. So actually you can track the runs with various metrics into a text/CSV file generated through your one-liner:

  • Date of run
  • PID (as it is often sequential)
  • Number of lines in your source code
  • Latest GIT commit hash
  • Number of lines in output
  • Number of lines matching (case insensitive) “error|warning|traceback|exception”
  • Input file name for your program

The sky is the limit (please pronounce with a thick Texan accent).


Samedi 13/06/15 : Conférences sur les Déchets d’équipements électriques et électroniques

Dis Maman pourquoi la télé elle rentre pas dans la poubelle jaune ?

Un nouvel épisode dans la série des conférences organisées par le /tmp/lab dans la grande Médiathèque.

Au programme : Cyril Desmidt, membre de l’association Electrocycle, l’asso D3E et gérant d’InfoGnuEureka, nous présentera le recyclage de tous ces déchets dits D3E. Derrière cet acronyme abscons se cachent les Déchets d’équipements électriques et électroniques dont la quantité produite annuellement ne cesse d’augmenter. Voici sa présentation :

Qui s’intéresse à ce que devient une télévision lorsqu’elle arrive en fin de vie ? Qui a déjà entendu parler des déchets d’équipements électriques & électroniques ? Qui s’est intéressé à la couleur des poubelles et a réfléchi à ce qu’on est sensé ou pas y mettre dedans ? Qui a déjà essayé de faire rentrer une grande télévision dans une petite poubelle ? 😉

Electrocycle, l’Asso D3E s’est intéressée à quelques unes de ces questions ainsi qu’à d’autres. Retour de terrain sur ce que nous avons expérimenté et de ce que nous avons compris.

[Pour ceux qui se demanderaient, non nous n’avons pas essayé de mettre dans une grande télé dans une poubelle.] Mais, nous avons pu constater ce qu’il arrivait aux télés laissées sur la chaussée…

Cette conférence gesticulée sera en partie le résultat d’un brainstorming dans un lieu qui a décidé de ne plus accueillir d’écran CRT. Merci par avance aux futurs participants d’un certain atelier. 😉 Elle est la suite d’une proposition avortée qui s’appelait : les D3E, ils n’en ont pas voulu !!!

Et la forme ? Une conférence gesticulée qui comme chacun sait est “une forme scénique mélangeant du savoir froid sur un sujet, et notamment de la radicalité (revenir aux racines de ce sujet), les histoires de vie des conférenciers-gesticulants par rapport à ce sujet, de l’humour et de l’auto-dérision, et un atterrissage politique (ce qu’on peut faire pour agir sur ce sujet). Il faut donc prendre le temps de ramasser de la matière sur chacun de ces fils de la conférence gesticulée puis de les tisser entre eux.” Si vous l’aviez manqué, il est toujours temps de regarder : Franck Lepage – Incultures – L’éducation populaire, monsieur, ils n’en ont pas voulu – 16 mars 2011

La conférence sera ponctuée de petites interventions dont nous vous réservons la surprise, accès libre.

Liens

Atelier photo du 24 janvier 2015 à la médiathèque Aragon

20150124_164044_resized

It was fun!

Un atelier libre fait de plusieurs ateliers individuels entre lesquels les visiteurs pouvaient circuler.

Développement photo argentique et numérique à base de produits bio, photo musical, prises de vue en studio, atelier raspberryPi Cam.


Humans need not apply

Ah, Humans need not apply, la belle vidéo que voilà. Montage impeccable, propos au cordeau qui ont fait leur petit effet dans le monde anglo-saxon l’an dernier. Tant que, dans quelques années, on la ressortira volontiers en se disant que tout y était.

Ah, Humans need not apply, such a nice video here. Perfect cut, spiritful script which had its on small effect last year. So much, that in a few years, we’ll unbury it gladly, saying it had it all.

Tout y était, comme celle ci qu’on ne se lasse pas de regarder, et dont on sent que le style a pu inspirer la première. Non ?

It had it all, much like this one a never ending watching pleasure, whose style seemed to inspire much the former. Don’t you think?

It was a very good year !

Nos “Evenements” en 2014 : 
  • Hackito Ergo Sum (HES) : conférence ouverte internationale sur la recherche en sécurité et hacks à la cite des sciences et de l’industrie.http://2014.hackitoergosum.org/
  • Hacker Space Fest : différents hackers de tous horizons se sont réunis afin de témoigner de leur actualité et partager le résultat de leurs expérimentations dans des domaines très variés (électronique, musique,  informatique, biologie, politique, …).
  • Cycle autohebergement à la mpt :
    • Home Server : Yunohost/ NAS / Mail sur Raspberry
    • Stockage de données @ home
    • Web : Citadel / Alternc
    • Cozycloud
  • Les ateliers organisés :
    • Robotique : Lego Mindstorm + Enchant
    • Photographie
    • Neurohackolaser
    • Démontage D3E (Ressourcerie de la Petite Rockette)
    • VELCS : Présentation du concept de bibliothèque numérique à travers les logiciels Greenstone & Calibre
    • Mini conférence gesticulée : les D3E, ils n’en ont pas voulu !
    • Meteor
  • Lives musicaux du jeudi soir (ouverts à tous).
  • Soirée Relive de la conférence CCC 2013.
  • Fete de la ville de Choisy le Roi : Laser interactif / Présentation Gcompris
  • Serd 2014 à Choisy le Roi
  • Autres talks des membres : Explorer et exploiter du signal cérébral, DIY Supraconducteurs.
  • Une série de teufs à Vitry avec Shortgreyz & friends pour feter le départ…. un jour….? http://shortgreyz.org/
  • Hackito Session : BitTorrentsync reverse engineering & vulnerability analysis
Réalisations :
Une selection de projets opensource auquels les membres ont participé à un titre ou un autre (code, bug track, brainstorm,…)
  • Rebol 3
  • Laser asteroid
Parmi les ressources mises en place cette année (alternc, vpn, mumble, movim, gestion de bornes d’informations,…) le serveur audio/video live “hexdump” a permis de diffuser certains “événements” en direct. Hexdump est aussi à disposition sur demande, par exemple si vous êtes musicien et que vous cherchez un moyen de diffusion pour un live…
Quelques colllaborations : 
  • Eco-village La VALLEE, Humbligny : Preparatifs pour la construction d’un atelier Usinette.
 
  • Ouvrage collectif aux éditions Burozoïque
Dans la presse :


600+ mails sur la mailing list :
Mots clefs des discussions de l’année :


  • Janvier : MOOC D3E RADIOACTIVITE
  • Fevrier : PARTIPIRATE NSA
  • Mars : FABLAB – FRENCHTECH – WIKI SPAM – HACKERSPACE FESTIVAL – INTERNET DECENTRALISE
  • Avril : BATTLEMESH – OPENSSL
  • Mai : DNS – CRITICAL MAKING
  • Juin : PCB ETCHING – BROYEUSE EXTRUDEUSE
  • Juillet : TRICYCLE
  • Aout : TRICYCLE – HACKERSPACE IN SPAIN – LASER – GOOGLE NEUROTECHNOLOGIES
  • Septembre : TRICYCLE – COOKIEVIZ – TIERS LIEUX – COOPFUNDING – COZY CLOUD
  • Octobre : TIERS LIEUX – FLOK – KOPIMISME
  • Novembre :  OKHIN  – MOOC
  • Décembre : LQDN

VM images of Ubuntu Server 14.04 LTS (Trusty Tahr) with Vagrant and Docker Containers

This article is an update to https://ochronus.com/docker-primer-django/ post for Ubuntu Server 14.04 LTS (Trusty Tahr).

TL;DR if you’re lucky and everything is installed right and you don’t want to understand deeper, try:

vagrant init ubuntu/trusty64
vagrant up

First, let’s install Vagrant on the host computer (a MacOS X Mavericks here, using Homebrew Cask that can install binary install packages):

brew cask install vagrant

Then let’s create a directory where we’ll store the Vagrant related file for this host:

mkdir -p ~/dev/vagrant_trusty

cd ~/dev/vagrant_trusty

Create the shared folder

mkdir vagrant-docker

And let’s create this “Vagrantfile” file to describe our new VM in the Vagrant language:

Vagrant.configure(“2”) do |config|
config.vm.box = “trusty”
config.vm.box_url = “https://cloud-images.ubuntu.com/vagrant/trusty/trusty-server-cloudimg-amd64-juju-vagrant-disk1.box”
# we’ll forward the port 8000 from the VM to the port 8000 on the host (OS X)
config.vm.network :forwarded_port, host: 8000, guest: 8000
config.vm.synced_folder(“vagrant-docker”, “/vagrant”)

# add a bit more memory, it never hurts. It’s VM specific and we’re using Virtualbox here.
config.vm.provider :virtualbox do |vb|
vb.customize [“modifyvm”, :id, “–memory”, 2048]
end
end

Now it’s done, we can create the VM:

$ vagrant up
Bringing machine ‘default’ up with ‘virtualbox’ provider…
==> default: Box ‘trusty’ could not be found. Attempting to find and install…
default: Box Provider: virtualbox
default: Box Version: >= 0
==> default: Adding box ‘trusty’ (v0) for provider: virtualbox
default: Downloading: https://cloud-images.ubuntu.com/vagrant/trusty/trusty-server-cloudimg-amd64-juju-vagrant-disk1.box
default: Progress: 0% (Rate: 1271k/s, Estimated time remaining: 0:08:32)
default: Progress: 1% (Rate: 1532k/s, Estimated time remaining: 0:07:15)
default: Progress: 41% (Rate: 1520k/s, Estimated time remaining: 0:04:10)
default: Progress: 81% (Rate: 1532k/s, Estimated time remaining: 0:01:18)
default: Progress: 84% (Rate: 1545k/s, Estimated time remaining: 0:01:06)
==> default: Successfully added box ‘trusty’ (v0) for ‘virtualbox’!
==> default: Importing base box ‘trusty’…
==> default: Matching MAC address for NAT networking…
==> default: Setting the name of the VM: vagrant_default_1407250776484_38665

==> default: Clearing any previously set forwarded ports…
==> default: Clearing any previously set network interfaces…
==> default: Preparing network interfaces based on configuration…
default: Adapter 1: nat
default: Adapter 2: hostonly
==> default: Forwarding ports…
default: 22 => 2122 (adapter 1)
default: 80 => 6080 (adapter 1)
default: 8001 => 18123 (adapter 1)
default: 22 => 2222 (adapter 1)
==> default: Running ‘pre-boot’ VM customizations…
==> default: Booting VM…
==> default: Waiting for machine to boot. This may take a few minutes…
default: SSH address: 127.0.0.1:2222
default: SSH username: vagrant
default: SSH auth method: private key
default: Warning: Connection timeout. Retrying…
==> default: Machine booted and ready!
==> default: Checking for guest additions in VM…
==> default: Configuring and enabling network interfaces…
==> default: Mounting shared folders…
default: /vagrant => /Users/user/dev/vagrant/vagrant-docker
==> default: Running provisioner: shell…
default: Running: inline script
==> default: You have not informed bzr of your Launchpad ID, and you must do this to
==> default: write to Launchpad or access private data. See “bzr help launchpad-login”.
==> default: Branched 13 revisions.
==> default: Bootstrapping Juju…
==> default: uploading tools for series [precise trusty]
==> default: Logging to /home/vagrant/.juju/local/cloud-init-output.log on remote host
==> default: Bootstrapping Juju machine agent
==> default: Starting Juju machine agent (juju-agent-vagrant-local)
==> default: Taking a nap to let state server come up…
==> default: Added charm “cs:trusty/juju-gui-3” to the environment.
==> default: Setting up Juju GUI dependencies…this may take a minute.
==> default: You can find the log in /var/log/juju-setup.log
==> default: You have not informed bzr of your Launchpad ID, and you must do this to
==> default: write to Launchpad or access private data. See “bzr help launchpad-login”.
==> default: Branched 25 revisions.
==> default: Taking a nap to let Juju Gui get setup
==> default:
==> default: Setting up transparent redirect for Juju-Gui
==> default: Redirecting localhost:80 to 10.0.3.77:80
==> default:
==> default: Executing: sudo iptables -t nat -A PREROUTING -p tcp –dport 8001 -j DNAT –to 10.0.3.77:80
==> default: Executing: sudo iptables -t nat -A POSTROUTING -j MASQUERADE
==> default:
==> default: From your browser on your hosts, you should be able to
==> default: access the GUI by going to: http://127.0.0.1:6080
==> default:
==> default: Your password is: XXXXXXXX
==> default: juju-gui start/running, process 13405

$

If you have some problems about conflicting local host and guest ports, it’s ONE of the different Vagrantfile being used that may be the cause of your trouble: https://stackoverflow.com/questions/10953070/how-to-debug-vagrant-cannot-forward-the-specified-ports-on-this-vm-message/25142933#25142933

Watch out, your Vagrantfile is **not the only one** being used when bringing up a Vagrant box/instance.

When you get this:

~/dev/vagrant user$ vagrant reload
Vagrant cannot forward the specified ports on this VM, since they
would collide with some other application that is already listening
on these ports. The forwarded port to 8001 is already in use
on the host machine.

To fix this, modify your current projects Vagrantfile to use another
port. Example, where ‘1234’ would be replaced by a unique host port:

config.vm.network :forwarded_port, guest: 8001, host: 1234

Sometimes, Vagrant will attempt to auto-correct this for you. In this
case, Vagrant was unable to. This is usually because the guest machine
is in a state which doesn’t allow modifying port forwarding.
~/dev/vagrant user$

You are actually not only using the Vagrantfile from ~/dev/vagrant but also the one from your “box” distribution .box file which is typically located here:

~/.vagrant.d/boxes/trusty/0/virtualbox/Vagrantfile

And if you have a look at it you’ll see it has plenty of **default** port mappings:

$ cat ~/.vagrant.d/boxes//trusty/0/virtualbox/Vagrantfile
$script = <<SCRIPT
bzr branch lp:jujuredirector/quickstart /tmp/jujuredir
bash /tmp/jujuredir/setup-juju.sh
SCRIPT

Vagrant.configure(“2”) do |config|
# This Vagrantfile is auto-generated by ‘vagrant package’ to contain
# the MAC address of the box. Custom configuration should be placed in
# the actual ‘Vagrantfile’ in this box.

config.vm.base_mac = “080027DFD2C4”
config.vm.network :forwarded_port, guest: 22, host: 2122, host_ip: “127.0.0.1”
config.vm.network :forwarded_port, guest: 80, host: 6080, host_ip: “127.0.0.1”
config.vm.network :forwarded_port, guest: 8001, host: 8001, host_ip: “127.0.0.1”
config.vm.network “private_network”, ip: “172.16.250.15”
config.vm.provision “shell”, inline: $script

end

# Load include vagrant file if it exists after the auto-generated
# so it can override any of the settings
include_vagrantfile = File.expand_path(“../include/_Vagrantfile”, __FILE__)
load include_vagrantfile if File.exist?(include_vagrantfile)

So, go ahead and edit this file to remove the offending colliding forwarding port(s):

config.vm.network :forwarded_port, guest: 22, host: 2122, host_ip: “127.0.0.1”
config.vm.network :forwarded_port, guest: 80, host: 6080, host_ip: “127.0.0.1”
# config.vm.network :forwarded_port, guest: 8001, host: 8001, host_ip: “127.0.0.1”

By:

~/dev/vagrant user$ cp ~/.vagrant.d/boxes//trusty/0/virtualbox/Vagrantfile ~/.vagrant.d/boxes//trusty/0/virtualbox/Vagrantfile.old
~/dev/vagrant user$ vi ~/.vagrant.d/boxes//trusty/0/virtualbox/Vagrantfile

and watch out for other Vagrantfiles inclusion i.e.:

include_vagrantfile = File.expand_path(“../include/_Vagrantfile”, __FILE__)

And now it works:

$ vagrant up
Bringing machine ‘default’ up with ‘virtualbox’ provider…
==> default: Importing base box ‘trusty’…
==> default: Matching MAC address for NAT networking…
==> default: Setting the name of the VM: vagrant_default_1401234565101_12345
==> default: Clearing any previously set forwarded ports…
==> default: Clearing any previously set network interfaces…
==> default: Preparing network interfaces based on configuration…
default: Adapter 1: nat
default: Adapter 2: hostonly
==> default: Forwarding ports…
default: 22 => 2122 (adapter 1)
default: 80 => 6080 (adapter 1)
default: 22 => 2222 (adapter 1)
==> default: Running ‘pre-boot’ VM customizations…
==> default: Booting VM…
==> default: Waiting for machine to boot. This may take a few minutes…
default: SSH address: 127.0.0.1:2222
default: SSH username: vagrant
default: SSH auth method: private key
default: Warning: Connection timeout. Retrying…
==> default: Machine booted and ready!
==> default: Checking for guest additions in VM…
==> default: Configuring and enabling network interfaces…
==> default: Mounting shared folders…
default: /vagrant => /Home/user/dev/vagrant/vagrant-docker
==> default: Running provisioner: shell…
default: Running: inline script

Type then:

vagrant ssh

And you will be connected.

Enjoy your Vagrant install of Ubuntu Server 14.04 LTS (Trusty Tahr).

Packaged with this Ubuntu Server 14.04 LTS (Trusty Tahr), you will get Juju and Docker pre-installed. This will enable you to connect to http://127.0.0.1:8001 to access Juju web UI.

Update:

Then you want to run Docker. Two ways to do that:

  1. Run Docker from within Linux Ubuntu 14.04
  2. Run Docker from within Mac OS X with Boot2Docker


Filtering Chrome bookmark export (fucked up format) to make it grepable

Have you witnessed something about Chrome: it’s great to work with, it sucks to export from it.

Well, here is a simple example. If you export your bookmarks, you’ll be stuck with the following garbled output which cannot be nicely grepped for:

[...]
<DT><A HREF="https://github.com/robotframework/Rammbock" ADD_DATE="1353218622"
 ICON="data:image/png;base64,iVBORw0KGgoAAAANSUhEUgAAABAAAAAQCAYAAAAf8/9hAAACB
klEQVQ4jYVRPYsUQRB93TPTY+/OXH/MDeuCmAhmguGq6weGB6aCwQWG3g8QTMzMjeRQweACDUTxD4j
eIQYmgj/gEIXz3NuPg5ndWXtn2sDtY1w890XV1a9evaoiWEAURVeCILhFKb0Oa9sAAEL2qqp6a4x5n
mXZdp1ParGXSPnMD4L1RdE6ZsZs9Uej2wDKuoCntd4JPO/C/4odTFl+HAwGlwGUHgAkUm4Fvr9mjNn
OJ5Obo8PDPep5pwghvcravgWi3sHBvXw8vh8ydjbw/e4Jxs5MiuIVOOedVpraVppapdSmWwWARn01z
q1SatPxOecd2gjDDceaTqdP52EGYFwTyABYADDGvHDJRhhuUEJpFwBmZfmrqqr+svlns9luWVVTACC
UdikIcaf6URTF7jKBoii+WmB/XtOmzhoAAYAuEwBAYa2cx5Za4BsA+JQKKeWNZdVxHK/5nreCP52/U
2rtTmUt9nu9ElX1Mub80rHFnF8MGXvi3tbad2g2m+dFLCyAKYA+pdQSQsac844j+r5/jRDSc+ernf0
czfP8cxAGj1tpyiLgKud8fSWKPjHGfjoBxlgmhFituzFl+XA4HH45Smgp3ydaD5RSpwFI/I14NUly1
zlR6vU/Z0yS5FGi9SzRug+gXfs6eWRbiAfHrxiAEuKu1voDAO1yQgiVSPlGKXVnkf8bOtGzSzGU1hQ
AAAAASUVORK5CYII=">robotframework/Rammbock</A>
[...]
So grepping this means you'll get plenty of matches from the data encoding image for the ICON. Chrome, it sucks.

So after exporing bookmark,  you need to filter it first through some commands like:

sed 's/ICON=\"[0-9a-zA-Z\:\/\;\,\+\=\"]*//g' < ~/Documents/bookmarks_5_21_14.html  > ~/Documents/nbookmarks_5_21_14.html

Oh, but why grepping? well, bookmark search sucks so hard in Chrome (it can’t search on keywords in the URL for example), that you do need to do this to be able to get along.

Why not use XML tools? Well… is it standard? NO. sed and grep are.

Atelier photo du 10 mai : Les liens

Cet atelier organisé dans la salle Confluence de la Médiathèque nous a donnée une excellente occasion de rencontrer les habitants de Choisy et de partager notre passion commune pour la photo au sens large.
Organisé sous la forme de mini ateliers que les participants étaient invités à visiter librement, cet atelier n’a eu qu’un seul défaut : il était trop court.
Comme promis, voici  une liste des ressources dont nous avons discuté dans les différents ateliers.
IMG_4633Sam
La photo en Musique (photo ci contre).
Retrouvez toutes les ressources utiles sur Neurohack http://www.neurohack.cc
Alex
Photo argentique
Toute l’actualité d’Usinette sur http://www.usinette.org
tAd
Court-circuits sur Appareil Photo Numérique
Travaux inspirés de:

http://phillipstearns.wordpress.com/

Jean-Luc
 La photo pour débutant
Alban 
Les logiciels libres pour faire de la photographie
Distributions Linux pour commencer
Téléchargement libre, test et installation facile
Les Logiciels
Téléchargement libre et simple dans le gestionnaire de paquets Ubuntu
Autres logiciels libres à essayer

17/05 : Présentation “Objet Socialisme” à la Médiathèque de Choisy le Roi

Que feriez-vous d’une usine à la maison ?

Nous tenterons de répondre à cette question en présentant les origines techniques et sociales de l’imprimante 3D et le changement qu’a opéré le projet RepRap dans le monde de l’industrie.

Nous contenterons-nous de fabriquer nos Nike ou coques d’Iphone personnalisées ou chercherons-nous à changer l’industrie lourde en utilisant l’imprimante 3D et Internet autrement que comme un centre commercial mondial ?

Par Alexandre Korber
Le 17 mai 2014 à 16h
Médiathèque Aragon de Choisy le Roi

Ouvert à tous / Accès libre
Réservation possible au 0175376070.

William-Morris-SDF-Membership-Card

Que feriez-vous d’une usine à la maison ?

Nous tenterons de répondre à cette question en présentant les origines techniques et sociales de l’imprimante 3D et le changement qu’a opéré le projet RepRap dans le monde de l’industrie.

Nous contenterons-nous de fabriquer nos Nike ou coques d’Iphone personnalisées ou chercherons-nous à changer l’industrie lourde en utilisant l’imprimante 3D et Internet autrement que comme un centre commercial mondial ?

Description complémentaire :

Il s’agira de présenter la manière dont les objets techniques sont conçu et fabriqués actuellement et dans quels buts.

Les idées d’Internet des Objets, de Moi quantifié et d’obsolescence programmée nous permettrons de mieux comprendre les propositions contemporaines et à venir des poids lourds du marché numérique Amazon, Apple, Google.

Un explication technique s’attachera à présenter les technologies de prototypage rapide qui complètent les techniques traditionnelles telles que moulage ou sculpture.

Le projet RepRap, prototypeur rapide auto-répliquant libre nous servira de base pour réfléchir à une sortie utopique de l’objet technique de l’industrie lourde mais aussi à une théorie invitant chacun de nous à devenir concepteurs de nos objets usuels, à la manière du mouvement du logiciel libre.

il nous faudra alors constater la nécessité d’une organisation transversale du travail, d’un partage systématique des connaissances en s’appuyant par exemple sur les expériences du mouvement Art & Craft de William Morris et de l’école Bauhaus.

Le projet usinette.org convoquera de nouveau William Morris, cette fois pour fictionner ensemble une possibilité de vivre un socialisme utopique en accueillant l’étranger et en devenant migrant sereinement.